dharmpath.com dharmpath
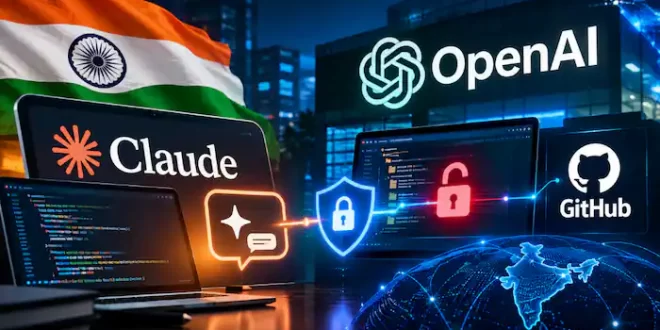
लन्दन-भारतीय मूल के तीन टेक एक्सपर्ट्स ने ने एंथ्रोपिक के एआई चैटबॉट Claude की मदद से Open AI के सिस्टम की सिक्योरिटी चेक की. यह किसी भी तरह के गैरकानूनी हमलों का काम नहीं है, बल्कि OpenAI के प्रमुख बैग-बाउंटी प्रोग्राम के तहत काम किया गया था. रिसर्चर्स ने ओपनएआई के सिस्टम में एक सॉफ्टवेयर खामी खोजी और Claude की मदद से उसका टेस्ट किया. इस प्रोसेस में उन्हें OpenAI के कर्मचारियों के खाते और कंपनी के निजी GitHub तक पहुंच का रास्ता मिला. इस टीम में हर्ष जयसवाल, मोहन पेधापति और राहुल मैनी शामिल थे, जो साइबर टेक्नोलॉजी आइडिया हैकट्रॉन एआई से जुड़े हुए हैं.
रिपोर्ट के मुताबिक, पूरी सिक्योरिटी चेक में 72 घंटे से भी कम समय लगा. टीम ने पहले एक सिक्योरिटी टीम की खोज की और फिर उसे समझने और टेस्ट करने के लिए Claude का इस्तेमाल किया गया. इस दौरान एआई ने कोड वॉइट तैयार किया, जिसमें सर्कर्स की मदद के लिए बदलाव करना और खामी को टेस्ट करना शामिल है. रिपोर्ट के मुताबिक, इस पूरे प्रोसेस में एआई टोकन पर 3,000 डॉलर से कम यानी करीब 2.5 लाख रुपये खर्च हुए. बाद में ओपनएआई ने खुलासा किया कि आई शमी ने ठीक किया और रिसर्चर्स की टीम को करीब 6,500 डॉलर यानी करीब 5.5 लाख रुपये का बैग बाउंटी दिया.
मोहन पेधापति हैकट्रॉन एआई के सह-संस्थापक और सीटीओ हैं. वह वेब आईडिया, प्रामाणिक कोड की जांच और मोबाइल ऐप आईडिया पर काम करते हैं. हर्ष जयसवाल हैकट्रॉन एआई के सह-संस्थापक हैं और एक दशक से भी अधिक समय से सॉफ्टवेयर की सुरक्षा खामियां खोज रहे हैं. उन्होंने प्रोजेक्ट डिस्कवरी, ज़ोमैटो और क्योर53 जैसी कंपनियों के साथ मिलकर काम किया है. राहुल मैनी भी लंबे समय से बैग-बाउंटी और अध्ययन से जुड़े हुए हैं.
रिसर्चर्स ओपनएआई के पब्लिक प्रोडक्शन फोरम की सिक्योरिटी जांच कर रहे थे. इसी दौरान उन्हें इमेज फाइल करने के तरीके से जुड़े एक खामी मिल गई. इस खामी के माध्यम से फोरम के सर्वर पर कोड बनाने की संभावना थी. टीम ने इस कमजोरी को समझा और उसके परीक्षण के लिए Claude का इस्तेमाल किया. एआई ने एक्सप्लॉइट तैयार करने, कोड प्रूफ़ करने, उसे ठीक करने और अलग-अलग विज़न से टेस्ट करने में मदद की. इस शोध की प्रक्रिया तेजी से हुई और टीम को बेहतर तरीके से समझने में मदद मिली.
एक्सपर्ट को बाद में एक और कमजोरी मिली, जिसके जरिए लॉगिन टोकन का इस्तेमाल करके ओपनएआई के कुछ कर्मचारियों को शामिल किया गया. इसके बाद एक कर्मचारी के कोडेक्स खाते के माध्यम से कंपनी के निजी GitHub तक पहुंच का रास्ता सामने आया. OpenAI ने बाद में इन सपनों को ठीक कर दिया. यह मामला यह है कि एआई टूल साइबर साइबर परीक्षण को तेज किया जा सकता है, लेकिन अंतिम जांच और निर्णय में मानवी विशेषज्ञ की भूमिका अहम रहती है.